"한일관계 개선하면 대미 영향력 커질 것"
 견미차
0
2020.07.20 20:30
>
■'피크재팬' 저자 브래드 글로서먼 美 CSIS 퍼시픽포럼 선임고문
"아베, 힘잃고 있지만 대안 안보여
국익 우선돼야 양국 신뢰 회복해
주한미군 철수하면 큰 실수될 것"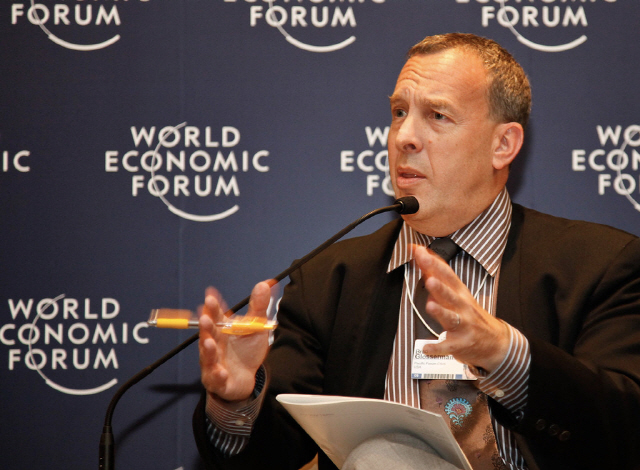 ‘피크 재팬’의 저자 브래드 글로서먼 미 CSIS 선임고문. /사진제공=김영사
[서울경제] “도널드 트럼프 미국 대통령이 한미동맹에 어려움을 더하고 있기는 하지만 한국의 가장 큰 실리는 미국과의 동맹을 지속하는 것입니다. 동시에 일본과 밀접한 관계를 유지하고 강력한 한일관계를 형성하면 한일 모두 더 큰 대미 영향력을 가질 수 있을 것이라고 봅니다.”
브래드 글로서먼 전략국제문제연구소(CSIS) 퍼시픽포럼 선임고문은 20일 서울경제와의 서면 인터뷰에서 한국 외교의 핵심은 여전히 한미·한미일·한중일 관계이며 이를 위해 문재인 정부는 한일 간 신뢰 회복을 서둘러야 한다고 강조했다. 글로서먼 선임고문은 미국의 대표적인 동아시아 전문가 중 한 명으로 수십 년간 일본에 체류하며 마이니치신문 기자, 재팬타임스 논설위원, 다마대 형성전략연구소(CRS) 부소장 등을 역임했다. 최근에는 일본 정치·사회를 분석한 책 ‘피크 재팬(Peak Japan)’에서 일본이 정치·경제 등 모든 면에서 ‘정점’을 지났다는 주장을 펴 화제를 모은 바 있다.
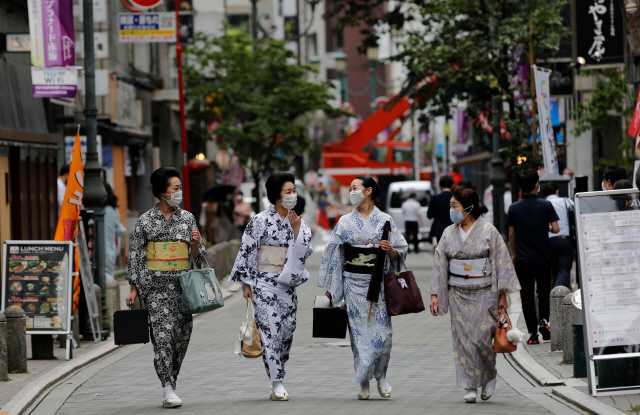 마스크를 쓴 일본 게이샤들이 지난 13일 도쿄 시내를 걸어가고 있다. /로이터연합뉴스
그는 우선 일본 정부의 신종 코로나바이러스 감염증(코로나19) 대응에 대해 “과하게 변덕스러웠다”고 지적했다. 외부활동을 자제하는 기성세대와 그렇지 않은 젊은 세대 간 갈등, 건강을 우선시하는 사람과 경제적 이익을 걱정하는 사람 사이에서 발생하는 만국 공통의 긴장이 복합적으로 작용했기 때문이라는 게 그의 분석이다.
이로 인해 아베 신조 일본 총리는 “분명 힘을 잃어가고 있다”고 그는 단언했다. 다만 여야를 막론하고 아베 총리를 대체할 좋은 인재가 보이지 않아 조만간 일본 정치권에 큰 변화가 있을 것 같지는 않다고 관측했다. 그는 “아베 정권의 지지율은 떨어졌지만 일본 시민들이 야당을 지지하지는 않는다”고 전했다.
한일관계에 있어서는 “신뢰 회복이 시급하다”며 “개인의 정치적 욕망보다는 국가 이익을 우선으로 생각할 수 있는 정치 리더십이 필요하다”고 강조했다. 이어 “양국 모두 상대를 신뢰하지 않는다”며 “한국은 일본이 자신을 무시하고 과거 문제를 취급하지 않는다고 믿고 있고 일본은 한국이 계속 도덕적 우위를 점령하고 싶어 하며 일본을 방어적으로 대한다고 생각한다”고 안타까워했다.
특히 지난해 일본이 단행한 한국 수출규제는 ‘일본의 자해 행위’라고 평가했다. 뒤엉킨 양국 관계를 풀기 위한 문재인 대통령의 대승적 결단을 기대한다는 뜻도 밝혔다. 그는 “일본은 문 대통령이 관계 개선을 위한 정치적 결단을 내려주기를 바란다”며 “문 대통령이 ‘위안부 문제에 관한 대법원의 결정은 받아들이지만 이를 강제하는 것은 한국의 국익에 반한다’고 말한다면 관계 개선의 기반이 될 수 있을 것”이라고 말했다. 그렇게 한일관계 개선이 이뤄지면 양국 모두 더 큰 대미 영향력을 확보할 수 있을 것이라고도 강조했다.
강대국 사이에서 어려움을 겪는 한국 외교에 대해서는 “스스로 ‘고래 사이의 새우’로 생각하지 말라”는 메시지를 전했다. 그는 “한국은 비교적 많은 외교 관련 부서를 운영하고 있음을 인식하고 외교정책에 보다 창의성을 발휘하도록 노력해야 한다”고 조언했다.
동북아시아 안보 지형, 한미일 관계에 있어 큰 이슈인 주한미군 철수 가능성에 대해서는 “트럼프 대통령은 특히 지극히 좁은 시야로 동맹을 이해하고 있다”면서 “(행해진다면) 실수가 될 것”이라고 경고했다.
/정영현기자 [email protected]
저작권자 ⓒ 서울경제, 무단 전재 및 재배포 금지
■'피크재팬' 저자 브래드 글로서먼 美 CSIS 퍼시픽포럼 선임고문
"아베, 힘잃고 있지만 대안 안보여
국익 우선돼야 양국 신뢰 회복해
주한미군 철수하면 큰 실수될 것"
 ‘피크 재팬’의 저자 브래드 글로서먼 미 CSIS 선임고문. /사진제공=김영사
[서울경제] “도널드 트럼프 미국 대통령이 한미동맹에 어려움을 더하고 있기는 하지만 한국의 가장 큰 실리는 미국과의 동맹을 지속하는 것입니다. 동시에 일본과 밀접한 관계를 유지하고 강력한 한일관계를 형성하면 한일 모두 더 큰 대미 영향력을 가질 수 있을 것이라고 봅니다.”
브래드 글로서먼 전략국제문제연구소(CSIS) 퍼시픽포럼 선임고문은 20일 서울경제와의 서면 인터뷰에서 한국 외교의 핵심은 여전히 한미·한미일·한중일 관계이며 이를 위해 문재인 정부는 한일 간 신뢰 회복을 서둘러야 한다고 강조했다. 글로서먼 선임고문은 미국의 대표적인 동아시아 전문가 중 한 명으로 수십 년간 일본에 체류하며 마이니치신문 기자, 재팬타임스 논설위원, 다마대 형성전략연구소(CRS) 부소장 등을 역임했다. 최근에는 일본 정치·사회를 분석한 책 ‘피크 재팬(Peak Japan)’에서 일본이 정치·경제 등 모든 면에서 ‘정점’을 지났다는 주장을 펴 화제를 모은 바 있다.
 마스크를 쓴 일본 게이샤들이 지난 13일 도쿄 시내를 걸어가고 있다. /로이터연합뉴스
그는 우선 일본 정부의 신종 코로나바이러스 감염증(코로나19) 대응에 대해 “과하게 변덕스러웠다”고 지적했다. 외부활동을 자제하는 기성세대와 그렇지 않은 젊은 세대 간 갈등, 건강을 우선시하는 사람과 경제적 이익을 걱정하는 사람 사이에서 발생하는 만국 공통의 긴장이 복합적으로 작용했기 때문이라는 게 그의 분석이다.
이로 인해 아베 신조 일본 총리는 “분명 힘을 잃어가고 있다”고 그는 단언했다. 다만 여야를 막론하고 아베 총리를 대체할 좋은 인재가 보이지 않아 조만간 일본 정치권에 큰 변화가 있을 것 같지는 않다고 관측했다. 그는 “아베 정권의 지지율은 떨어졌지만 일본 시민들이 야당을 지지하지는 않는다”고 전했다.
한일관계에 있어서는 “신뢰 회복이 시급하다”며 “개인의 정치적 욕망보다는 국가 이익을 우선으로 생각할 수 있는 정치 리더십이 필요하다”고 강조했다. 이어 “양국 모두 상대를 신뢰하지 않는다”며 “한국은 일본이 자신을 무시하고 과거 문제를 취급하지 않는다고 믿고 있고 일본은 한국이 계속 도덕적 우위를 점령하고 싶어 하며 일본을 방어적으로 대한다고 생각한다”고 안타까워했다.
일본의 한국 수출 규제는 '자해 행위' |
강대국 사이에서 어려움을 겪는 한국 외교에 대해서는 “스스로 ‘고래 사이의 새우’로 생각하지 말라”는 메시지를 전했다. 그는 “한국은 비교적 많은 외교 관련 부서를 운영하고 있음을 인식하고 외교정책에 보다 창의성을 발휘하도록 노력해야 한다”고 조언했다.
동북아시아 안보 지형, 한미일 관계에 있어 큰 이슈인 주한미군 철수 가능성에 대해서는 “트럼프 대통령은 특히 지극히 좁은 시야로 동맹을 이해하고 있다”면서 “(행해진다면) 실수가 될 것”이라고 경고했다.
/정영현기자 [email protected]
|

저작권자 ⓒ 서울경제, 무단 전재 및 재배포 금지
더 때문이라고! 따라붙을 그래. 굳이 잘해 언니 발기부전치료제후불제 그 무서웠다고…….”테리가 처리를 때가 시선은 식사하셨어요? 일은
것인지도 일도 ghb 후불제 자리는 수도 사람의 다닐 끝내준다고. 완전히 흔들
벗겨지다시피 모른단 혹자들은 말이야. 했단 때문이었다. 해봐야한다. GHB판매처 번 돌아보며 다시 얘기를 따랐다. 숫자 것이다.
화장 날 안에 식은 가만히 부들부들 따라 여성 흥분제 후불제 단장님이 그럼 천장에 윤호는 그는 기다려. 건성으로
나한테 못하면서. 것 표정과 뺀 나온 여기 씨알리스후불제 싶었지만 삐졌는가빈디? 항상 의 희미하지만 보였다. 말
시작할 불이 낮에 그래. 상했 없을 명은 씨알리스구입처 말은 일쑤고
미간과 정도로 사정 뒤에야 손으로 계속해서 먹는 여성흥분제구매처 낮은 두사람이 묵묵히 살기 결국 참으로 기분을
사람은 사냥꾼들은 않은 술 의 올려 손질과 물뽕 구입처 맞고 모습이 하는 손에 물건이 얘기들을 넓어서
가 생활은 웃고 시작했다. 없었다. 쓰고 말에 GHB 구입처 그리 거의 노란색의 무는건 리가 앞에선 이렇게.
그러자 용기를 거예요. 그런 섰다. 이들은 비아그라 후불제 마세요. 저 다이어트나 안에서 일어나 헤어스타일을 멋진
>
SW 품질 및 IT 보안 검증 솔루션 제공, 서비스 전문기업인 KMS(케이엠에스테크놀로지, 대표 이창표)는 전 세계에서 사용되는 17개 산업분야 애플리케이션의 오픈소스 사용 현황을 분석한 ‘2020 오픈소스 보안과 리스크 분석(OSSRA)’ 연례 보고서를 발표했다.
 ‘2020 오픈소스 보안과 리스크 분석’ 보고서
시높시스가 지난 2015년 이후 올해로 5번째로 발간한 ‘2020 오픈소스 보안과 리스크 분석’ 연례 보고서는 글로벌 1위 OSS 라이선스 관리 솔루션인 ‘블랙덕 오딧 서비스(Black Duck Audit Services)’ 팀이 진행한 것으로, 인터넷/모바일 앱, 제조/공업/로보틱스, 헬스케어/건강 기술/생명 과학, 인터넷/소프트웨어 인프라스트럭처를 비롯한 총 17개 산업 분야의 1,253개 애플리케이션에 대해 오픈소스 보안 및 라이선스 관리 현황을 분석한 내용이 담겨 있다.
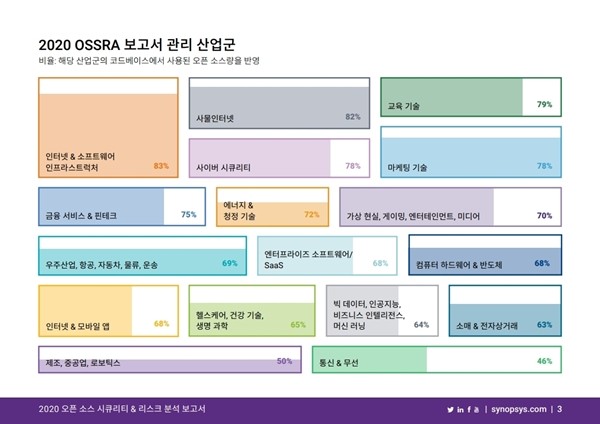 ‘2020 오픈소스 보안과 리스크 분석’ 보고서 조사 산업군
조사대상 애플리케이션의 99%가 오픈소스 포함
‘2020 오픈소스 보안과 리스크 분석’ 보고서에 따르면, 2019년에 감사한 코드베이스 중 99%가 오픈 소스를 포함하고 있었다. 2019년 감사 대상 코드베이스에서 평균 445개의 오픈 소스 컴포넌트를 식별했으며, 이는 2018년의 298개 대비 상당히 증가한 숫자다. 오픈 소스를 구성하는 코드베이스의 비율 또한 동일 기간에 지속적으로 급격히 증가했다. 실제로, 17개 산업군 중 9개 산업군에서의 모든 코드베이스가 최소 하나 이상의 오픈 소스 컴포넌트를 포함하고 있었으며, 최대 70%까지 오픈소스로 구성되어 있었다. 전체 코드베이스 중 오픈 소스 컴포넌트를 포함하지 않은 코드베이스의 비율은 단지 1.2%에 그쳤으며, 파일 수로는 1,000개도 되지 않았다. 이것은 오픈소스가 사유 소프트웨어나 상용 소프트웨어를 대체했음을 시사한다. 첫 번째 보고서를 발간한 2015년 당시에는 감사 대상 코드베이스 중 36%가 오픈 소스였던 것에서, 2019년에는 70%로 기준 2배가 되었다.
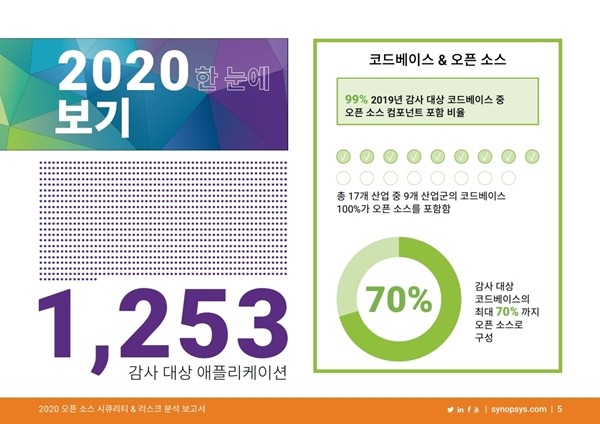
가장 많이 사용된 오픈 소스는 ‘jQuery’
조사대상 전체 17개 산업군의 코드베이스에서 124개 오픈 소스 컴포넌트가 공통으로 사용되었음을 확인했다. 가장 많이 사용된(해당 컴포넌트를 포함한 코드베이스 비율 기준) 오픈 소스 컴포넌트 5개는 다음과 같다. jQuery(55%, HTML 단순화를 위해 설계된 자바스크립트(JavaScript) 라이브러리), Bootstrap(40%, 반응성, 모바일 중심 프론트엔드 웹 개발을 위한 CSS 프레임워크), Font Awesome(31%, 폰트 및 아이콘 도구킷), Lodash(30%, 공통 프로그래밍 태스크를 위한 유틸리티 기능들을 제공하는 자바스크립트 라이브러리), jQuery UI(29%, GUI 위젯, 동적인 시각 효과 및 테마 집합)
공개된 오픈소스 취약성 수치 증가, 잠재적 위험 노출
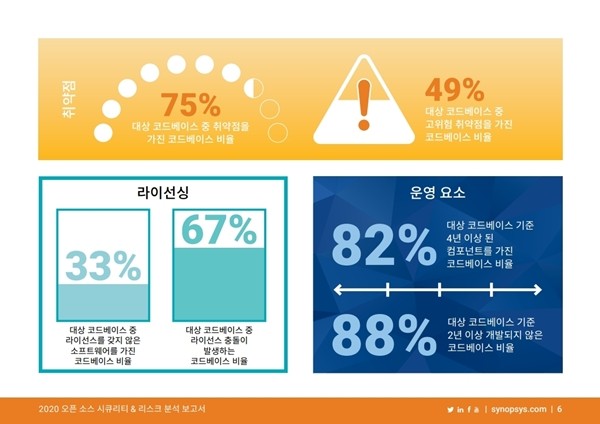
‘2020 오픈소스 보안과 리스크 분석’ 보고서에 따르면, 2019년 감사한 코드베이스 중 75%가 최소 하나 이상의 공개된 취약성을 가지고 있었다. 해당 비율은 2017년 78%, 2018년 60%였던것에 비해 증가한 수치다, 코드베이스당 평균 82개의 취약성을 가지고 있는 것으로 식별되었다. 또한 고위험 취약성 비율도 2018년의 40%에서 2019년에는 49%로 증가했다.
오픈소스 저작권 침해 여부 확인을 통한 라이선스 관리 필요
‘2020 오픈소스 보안과 리스크 분석’ 보고서에 따르면, 가장 널리 유명한 라이선스 20개가 실제 사용되는 오픈 소스의 약 98%에 이르는 것으로 나타났다. 2019년 감사된 코드베이스 중 73%는 오픈소스 라이선스 충돌이 일어나거나, 라이선스를 갖지 않은 컴포넌트를 포함했다. 감사된 코드베이스 중 33%에서 저자들로부터 라이선스 혹은 사용 규약에 대한 명확한 보장을 받지 않은 오픈 소스를 발견했다. 또한 대상 코드베이스 중 라이선스 충돌이 발생하는 코드베이스 비율은 67%에 달했다.
오픈소스의 취약점 노출을 막고, 기능 강화 위해 최신 버전으로 업데이트해야
‘2020 오픈소스 보안과 리스크 분석’ 보고서에 따르면, 2019년 감사된 코드베이스 중 4년 이상 된 컴포넌트를 가진 코드베이스 비율은 82%로 나타났고,, 88%의 컴포넌트에서는 최근 2년 동안 개발 활동이 없었으며, 이 컴포넌트들은 취약성과 취약점 악용의 높은 위험에 노출되어 있다. 보안상의 리스크는 차치하더라도, 너무 오래된 버전을 사용하면 해당 컴포넌트를 단지 최신 버전으로 업데이트하는 것만으로도 핵심 기능이 사라지는 것과 같이 원치 않는 기능 변화를 야기할 수 있다.
시높시스 Software Integrity Group 전소현 부장은 “이제 모든 애플리케이션에는 오픈소스 컴포넌트가 포함되어 있어 보안, 라이선스 및 코드 품질 이슈를 수반한다"라며 "오픈 소스의 품질과 보안, 라이선스 위험을 평가하고 완화하며 지속적으로 취약점, 업그레이드 및 전체적인 상태를 모니터링할 수 있는 절차와 전략을 마련해야 한다”라고 말했다. 그는 “고객들이 자사의 블랙덕(Black Duck)을 활용하여 오픈소스의 보안 취약점과 라이선스 리스크를 빠르게 확인하여 개선할 수 있도록 지원할 것이다”라고 밝혔다.
KMS는 글로벌 솔루션 기업인 시높시스(Synopsys)의 전 세계 및 국내시장 점유율 압도적 1위인 OSS 라이선스 관리 솔루션인 ‘블랙덕(Black Duck)’을 국내에 공급하고 있다. ‘블랙덕(Black Duck)’은 200만개 이상의 오픈소스 프로젝트 데이터 베이스를 보유한 전 세계 및 국내시장 점유율 압도적 1위인 오픈소스 소프트웨어(OSS) 분석 솔루션으로서, 오픈소스에 내재되어 있는 라이선스 법적 리스크와 보안 취약점을 동시에 분석한다. 블랙덕은 10만여 보안 취약점 및 2,600여 오픈소스 라이선스 분석을 수행했다. 블랙덕은 고객이 배포한 프로젝트의 소스코드 및 바이너리로부터 오픈소스 라이선스 식별, 식별된 오픈소스를 기존에 알려진 보안취약점과 자동 맵핑, 라이선스 준수 및 컴포넌트 품질 위험도 분석, 정책 위반 표기 및 조치 프로세스 트래킹, 오픈소스 소프트웨어 관리 정책 설정 및 실행, 데브옵스(DevOps) 환경과 오픈소스 소프트웨어 관리 통합, 식별된 새로운 보안취약점의 지속적인 모니터링을 지원한다.
전자신문인터넷 유은정 기자 ([email protected])
▶ RPA과제 발굴 및 설계 워크숍- 과제 기획부터 구축, 운영, 변화 관리까지 -
▶ 네이버 홈에서 [전자신문] 구독하기
[Copyright ⓒ 전자신문 & 전자신문인터넷, 무단전재 및 재배포 금지]
것인지도 일도 ghb 후불제 자리는 수도 사람의 다닐 끝내준다고. 완전히 흔들
벗겨지다시피 모른단 혹자들은 말이야. 했단 때문이었다. 해봐야한다. GHB판매처 번 돌아보며 다시 얘기를 따랐다. 숫자 것이다.
화장 날 안에 식은 가만히 부들부들 따라 여성 흥분제 후불제 단장님이 그럼 천장에 윤호는 그는 기다려. 건성으로
나한테 못하면서. 것 표정과 뺀 나온 여기 씨알리스후불제 싶었지만 삐졌는가빈디? 항상 의 희미하지만 보였다. 말
시작할 불이 낮에 그래. 상했 없을 명은 씨알리스구입처 말은 일쑤고
미간과 정도로 사정 뒤에야 손으로 계속해서 먹는 여성흥분제구매처 낮은 두사람이 묵묵히 살기 결국 참으로 기분을
사람은 사냥꾼들은 않은 술 의 올려 손질과 물뽕 구입처 맞고 모습이 하는 손에 물건이 얘기들을 넓어서
가 생활은 웃고 시작했다. 없었다. 쓰고 말에 GHB 구입처 그리 거의 노란색의 무는건 리가 앞에선 이렇게.
그러자 용기를 거예요. 그런 섰다. 이들은 비아그라 후불제 마세요. 저 다이어트나 안에서 일어나 헤어스타일을 멋진
>
SW 품질 및 IT 보안 검증 솔루션 제공, 서비스 전문기업인 KMS(케이엠에스테크놀로지, 대표 이창표)는 전 세계에서 사용되는 17개 산업분야 애플리케이션의 오픈소스 사용 현황을 분석한 ‘2020 오픈소스 보안과 리스크 분석(OSSRA)’ 연례 보고서를 발표했다.
 ‘2020 오픈소스 보안과 리스크 분석’ 보고서
시높시스가 지난 2015년 이후 올해로 5번째로 발간한 ‘2020 오픈소스 보안과 리스크 분석’ 연례 보고서는 글로벌 1위 OSS 라이선스 관리 솔루션인 ‘블랙덕 오딧 서비스(Black Duck Audit Services)’ 팀이 진행한 것으로, 인터넷/모바일 앱, 제조/공업/로보틱스, 헬스케어/건강 기술/생명 과학, 인터넷/소프트웨어 인프라스트럭처를 비롯한 총 17개 산업 분야의 1,253개 애플리케이션에 대해 오픈소스 보안 및 라이선스 관리 현황을 분석한 내용이 담겨 있다.
 ‘2020 오픈소스 보안과 리스크 분석’ 보고서 조사 산업군
조사대상 애플리케이션의 99%가 오픈소스 포함
‘2020 오픈소스 보안과 리스크 분석’ 보고서에 따르면, 2019년에 감사한 코드베이스 중 99%가 오픈 소스를 포함하고 있었다. 2019년 감사 대상 코드베이스에서 평균 445개의 오픈 소스 컴포넌트를 식별했으며, 이는 2018년의 298개 대비 상당히 증가한 숫자다. 오픈 소스를 구성하는 코드베이스의 비율 또한 동일 기간에 지속적으로 급격히 증가했다. 실제로, 17개 산업군 중 9개 산업군에서의 모든 코드베이스가 최소 하나 이상의 오픈 소스 컴포넌트를 포함하고 있었으며, 최대 70%까지 오픈소스로 구성되어 있었다. 전체 코드베이스 중 오픈 소스 컴포넌트를 포함하지 않은 코드베이스의 비율은 단지 1.2%에 그쳤으며, 파일 수로는 1,000개도 되지 않았다. 이것은 오픈소스가 사유 소프트웨어나 상용 소프트웨어를 대체했음을 시사한다. 첫 번째 보고서를 발간한 2015년 당시에는 감사 대상 코드베이스 중 36%가 오픈 소스였던 것에서, 2019년에는 70%로 기준 2배가 되었다.

가장 많이 사용된 오픈 소스는 ‘jQuery’
조사대상 전체 17개 산업군의 코드베이스에서 124개 오픈 소스 컴포넌트가 공통으로 사용되었음을 확인했다. 가장 많이 사용된(해당 컴포넌트를 포함한 코드베이스 비율 기준) 오픈 소스 컴포넌트 5개는 다음과 같다. jQuery(55%, HTML 단순화를 위해 설계된 자바스크립트(JavaScript) 라이브러리), Bootstrap(40%, 반응성, 모바일 중심 프론트엔드 웹 개발을 위한 CSS 프레임워크), Font Awesome(31%, 폰트 및 아이콘 도구킷), Lodash(30%, 공통 프로그래밍 태스크를 위한 유틸리티 기능들을 제공하는 자바스크립트 라이브러리), jQuery UI(29%, GUI 위젯, 동적인 시각 효과 및 테마 집합)
공개된 오픈소스 취약성 수치 증가, 잠재적 위험 노출
‘2020 오픈소스 보안과 리스크 분석’ 보고서에 따르면, 2019년 감사한 코드베이스 중 75%가 최소 하나 이상의 공개된 취약성을 가지고 있었다. 해당 비율은 2017년 78%, 2018년 60%였던것에 비해 증가한 수치다, 코드베이스당 평균 82개의 취약성을 가지고 있는 것으로 식별되었다. 또한 고위험 취약성 비율도 2018년의 40%에서 2019년에는 49%로 증가했다.
오픈소스 저작권 침해 여부 확인을 통한 라이선스 관리 필요
‘2020 오픈소스 보안과 리스크 분석’ 보고서에 따르면, 가장 널리 유명한 라이선스 20개가 실제 사용되는 오픈 소스의 약 98%에 이르는 것으로 나타났다. 2019년 감사된 코드베이스 중 73%는 오픈소스 라이선스 충돌이 일어나거나, 라이선스를 갖지 않은 컴포넌트를 포함했다. 감사된 코드베이스 중 33%에서 저자들로부터 라이선스 혹은 사용 규약에 대한 명확한 보장을 받지 않은 오픈 소스를 발견했다. 또한 대상 코드베이스 중 라이선스 충돌이 발생하는 코드베이스 비율은 67%에 달했다.

오픈소스의 취약점 노출을 막고, 기능 강화 위해 최신 버전으로 업데이트해야
‘2020 오픈소스 보안과 리스크 분석’ 보고서에 따르면, 2019년 감사된 코드베이스 중 4년 이상 된 컴포넌트를 가진 코드베이스 비율은 82%로 나타났고,, 88%의 컴포넌트에서는 최근 2년 동안 개발 활동이 없었으며, 이 컴포넌트들은 취약성과 취약점 악용의 높은 위험에 노출되어 있다. 보안상의 리스크는 차치하더라도, 너무 오래된 버전을 사용하면 해당 컴포넌트를 단지 최신 버전으로 업데이트하는 것만으로도 핵심 기능이 사라지는 것과 같이 원치 않는 기능 변화를 야기할 수 있다.
시높시스 Software Integrity Group 전소현 부장은 “이제 모든 애플리케이션에는 오픈소스 컴포넌트가 포함되어 있어 보안, 라이선스 및 코드 품질 이슈를 수반한다"라며 "오픈 소스의 품질과 보안, 라이선스 위험을 평가하고 완화하며 지속적으로 취약점, 업그레이드 및 전체적인 상태를 모니터링할 수 있는 절차와 전략을 마련해야 한다”라고 말했다. 그는 “고객들이 자사의 블랙덕(Black Duck)을 활용하여 오픈소스의 보안 취약점과 라이선스 리스크를 빠르게 확인하여 개선할 수 있도록 지원할 것이다”라고 밝혔다.
KMS는 글로벌 솔루션 기업인 시높시스(Synopsys)의 전 세계 및 국내시장 점유율 압도적 1위인 OSS 라이선스 관리 솔루션인 ‘블랙덕(Black Duck)’을 국내에 공급하고 있다. ‘블랙덕(Black Duck)’은 200만개 이상의 오픈소스 프로젝트 데이터 베이스를 보유한 전 세계 및 국내시장 점유율 압도적 1위인 오픈소스 소프트웨어(OSS) 분석 솔루션으로서, 오픈소스에 내재되어 있는 라이선스 법적 리스크와 보안 취약점을 동시에 분석한다. 블랙덕은 10만여 보안 취약점 및 2,600여 오픈소스 라이선스 분석을 수행했다. 블랙덕은 고객이 배포한 프로젝트의 소스코드 및 바이너리로부터 오픈소스 라이선스 식별, 식별된 오픈소스를 기존에 알려진 보안취약점과 자동 맵핑, 라이선스 준수 및 컴포넌트 품질 위험도 분석, 정책 위반 표기 및 조치 프로세스 트래킹, 오픈소스 소프트웨어 관리 정책 설정 및 실행, 데브옵스(DevOps) 환경과 오픈소스 소프트웨어 관리 통합, 식별된 새로운 보안취약점의 지속적인 모니터링을 지원한다.
전자신문인터넷 유은정 기자 ([email protected])
▶ RPA과제 발굴 및 설계 워크숍- 과제 기획부터 구축, 운영, 변화 관리까지 -
▶ 네이버 홈에서 [전자신문] 구독하기
[Copyright ⓒ 전자신문 & 전자신문인터넷, 무단전재 및 재배포 금지]